Domain traktorstall.de kaufen?
Wir ziehen mit dem Projekt
traktorstall.de um.
Sind Sie am Kauf der Domain
traktorstall.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain traktorstall.de kaufen?
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
Pflanzen Himbeere Goodasgold Stadt Ernte H ca 30 cm 17 cm TopfHimbeere Goodasgold Stadt Ernte H ca 30 cm 17 cm Topf Produktnummer: 0684801658 Entdecken Sie jetzt die süße und saftige gelbe Himbeere Goodasgold aus der Collection der Stadt Ernte - die perfekte Wahl für alle, die auf der Suche nach einer außergewöhnlichen Geschmackserfahrung sind! Die Goodasgold ist eine einzigartige Himbeere mit einem unvergleichlich intensiven und süßen Geschmack. Ihre Beeren sind goldgelb und besonders saftig. Die Rubus Goodasgold verleihen jedem Dessert oder Snack etwas Besonderes. sonniger bis halbschattiger Standort regelmäßig gießen, Staunässe sowie längere Trockenheit vermeiden regelmäßig mit Obst- & Beerendünger düngen Boden: Pflanzerde Schnitt: Ende Februar/Anfang März vor beginn der Vegetationsperiode Pflanzzeit: ganzjährig Blütezeit: Mai bis August Blüte: weiss Pflanzenart: Beerenobst Winterhart: ja Mehrjährig: ja Immergrün: nein Topfgröße: 17 cm Topf Pflanzenhöhe: ca 30 - 40 cm9,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
VEVOR Gewächshausfolie, 7,3x30,5 m Gewächshaus-Kunststofffolie, 0,15 mm Dicke, transparente Polyethylen-Abdeckung, UV-beständiger Tunnelfolie für Gartenbau, Landwirtschaft und AgrarwirtschaftVEVOR Gewächshausfolie, 7,3x30,5 m Gewächshaus-Kunststofffolie, 0,15 mm Dicke, transparente Polyethylen-Abdeckung, UV-beständiger Tunnelfolie für Gartenbau, Landwirtschaft und Agrarwirtschaft Hochwertiges Polyethylen 6 mil Filmdicke Überlegener UV-Schutz 90 % Lichtdurchlässigkeit Einfache Installation Vielseitige Anwendung Größe: 24 x 100 Fuß / 7,3 x 30,5 m,Lebensdauer: 4 Jahre,Verpackungsgröße: 40,16 x 10,63 x 10,24 Fuß / 12,24 x 3,24 x 3,12 m,Dicke: 6 mil / 0,15 mm,Lichtdurchlässigkeit: 90 %,Material: Polyethylen,Artikelmodellnummer: VV-GHF-24100211,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
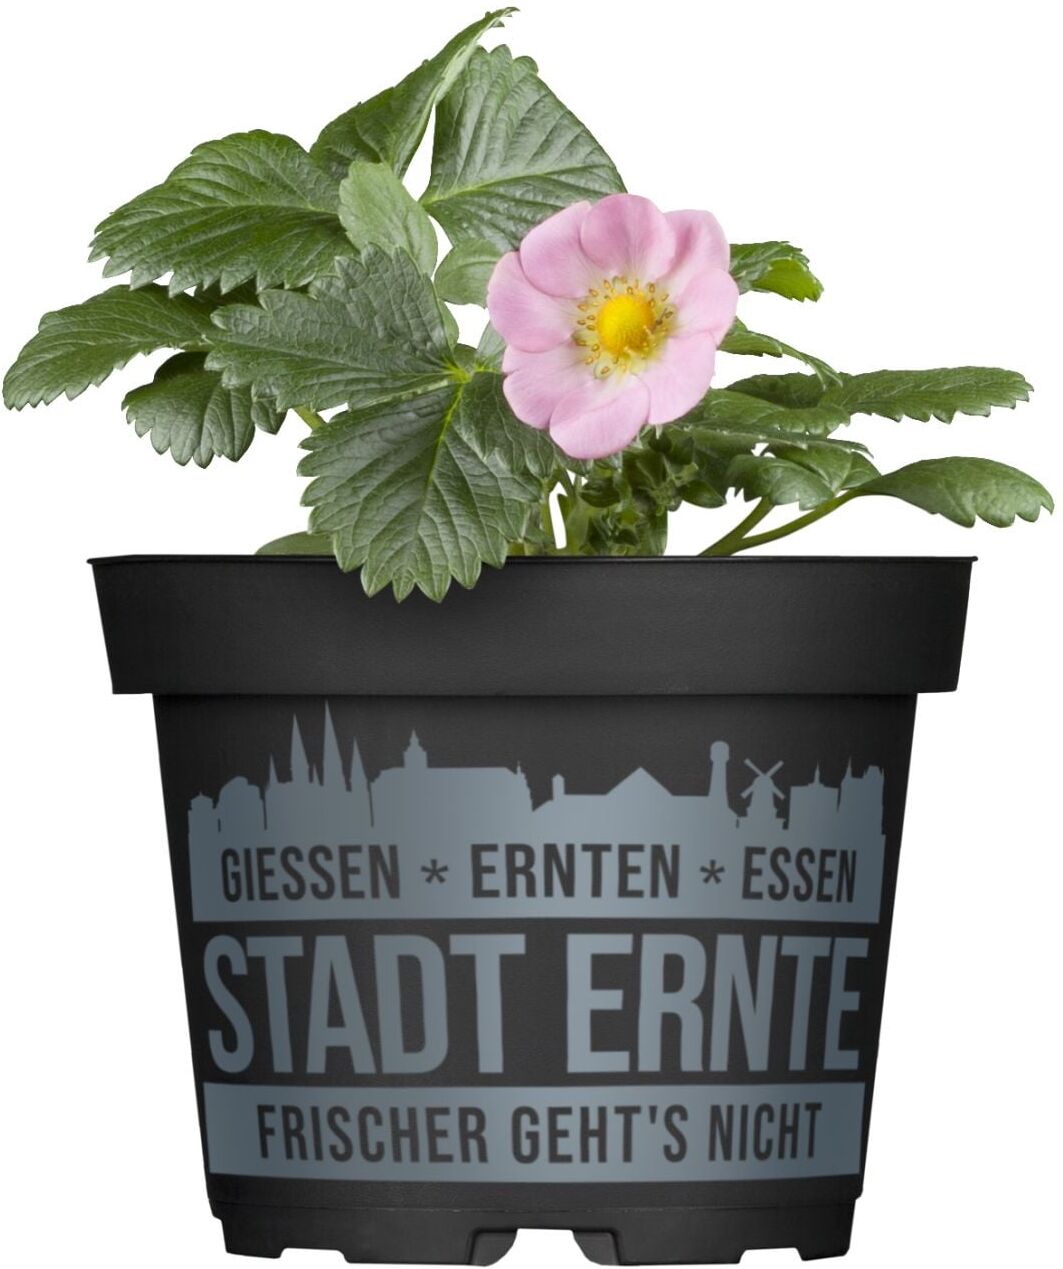
Pflanzen Erdbeere Pink Wonder Stadt Ernte H ca 20 cm 17 cm TopfErdbeere Pink Wonder Stadt Ernte H ca 20 cm 17 cm Topf Produktnummer: 0684801656 Entdecken Sie die köstliche Erdbeere Pink Wonder aus der Collection der Stadt Ernte - eine einzigartige Kombination aus süßem und saftigem Geschmack sowie eine beeindruckende zartrosa Blüte. Mit ihrer intensiven Form und Größe ist sie ein Highlight auf jedem Teller und lässt sich perfekt in Desserts und als Snack genießen. Doch nicht nur geschmacklich ist diese Erdbeere Pink Wonder ein Highlight - sie steckt auch voller wertvoller Vitamine und Antioxidantien. Und das Beste: Erdbeere Delirose ist ein Dauerblüher, daher trägt diese Sorte den ganzen Sommer Früchte! sonniger bis halbschattiger Standort regelmäßig gießen, Staunässe sowie längere Trockenheit vermeiden regelmäßig mit Obst- & Beerendünger düngen Boden: Pflanzerde Schnitt: Herbst nach Ernte Pflanzzeit: ganzjährig Blütezeit: Mai bis August Blüte: zartrosa Triebe: Mehrtriebig Pflanzenart: Beerenobst Winterhart: ja Mehrjährig: ja Immergrün: nein Topfgröße: 17 cm Topf Pflanzenhöhe: ca 20 - 25 cm9,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Schwendemann, Wilhelm: Bittere Ernte - Die Apfellieferkette in der globalen LandwirtschaftBittere Ernte - Die Apfellieferkette in der globalen Landwirtschaft , Unterrichtseinheit ab Klasse 10 und berufliche Schulen , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Calwer Materialien##, Autoren: Schwendemann, Wilhelm~Breidt, York~Verständig, Sophie, Seitenzahl/Blattzahl: 80, Keyword: Ethik; Gerechtigkeit; Globalisierung; Lieferkette; Unterrichtseinheit; Verantwortung, Fachschema: Ethik / Lehrermaterial, Themenvorschläge~Glaube - Gläubigkeit, Bildungsmedien Fächer: Ethik, Fachkategorie: Schule und Lernen, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 17, Gewicht: 280, Produktform: Kartoniert, Genre: Schule und Lernen,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pflanzen Erdbeere Delirose Stadt Ernte H ca 20 cm 17 cm TopfErdbeere Delirose Stadt Ernte H ca 20 cm 17 cm Topf Produktnummer: 0684801655 Entdecke jetzt das köstliche Aroma der Erdbeere Delirose aus der Collection der Stadt Ernte - der perfekte Genuss für alle Liebhaberinnen und Liebhaber von fruchtigen Naschereien! Unsere Erdbeere Delirose ist mehr als nur eine gewöhnliche Erdbeere - sie ist ein Geschmackserlebnis, das alle Sinne anspricht. Mit ihrem saftigen und süßen Geschmack, entfaltet sich in deinem Mund ein Feuerwerk an Aromen. Dabei ist die Delirose nicht nur besonders lecker, sondern die pinke Blüte auch ein wahrer Pracht. Ob als frischer Snack zwischendurch, als Zutat in leckeren Desserts oder als besondere Überraschung für deine Gäste - mit der pink blühende Erdbeere Delirose sind Sie immer auf der richtigen Seite. Ihre intensive rote Farbe und die ansprechende Form machen sie zu einem echten Hingucker auf jedem Teller. Und das Beste: Erdbeere Delirose ist ein Dauerblüher, daher trägt diese Sorte den ganzen Sommer Früchte! sonniger bis halbschattiger Standort regelmäßig gießen, Staunässe sowie längere Trockenheit vermeiden regelmäßig mit Obst- & Beerendünger düngen Boden: Pflanzerde Schnitt: Herbst nach Ernte Pflanzzeit: ganzjährig Blütezeit: Mai bis August Blüte: pink Pflanzenart: Beerenobst Winterhart: ja Mehrjährig: ja Immergrün: nein Topfgröße: 17 cm Topf Pflanzenhöhe: ca 20 - 25 cm9,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Pflanzen Himbeere Goodasgold Stadt Ernte H ca 30 cm 17 cm TopfHimbeere Goodasgold Stadt Ernte H ca 30 cm 17 cm Topf Produktnummer: 0684801658 Entdecken Sie jetzt die süße und saftige gelbe Himbeere Goodasgold aus der Collection der Stadt Ernte - die perfekte Wahl für alle, die auf der Suche nach einer außergewöhnlichen Geschmackserfahrung sind! Die Goodasgold ist eine einzigartige Himbeere mit einem unvergleichlich intensiven und süßen Geschmack. Ihre Beeren sind goldgelb und besonders saftig. Die Rubus Goodasgold verleihen jedem Dessert oder Snack etwas Besonderes. sonniger bis halbschattiger Standort regelmäßig gießen, Staunässe sowie längere Trockenheit vermeiden regelmäßig mit Obst- & Beerendünger düngen Boden: Pflanzerde Schnitt: Ende Februar/Anfang März vor beginn der Vegetationsperiode Pflanzzeit: ganzjährig Blütezeit: Mai bis August Blüte: weiss Pflanzenart: Beerenobst Winterhart: ja Mehrjährig: ja Immergrün: nein Topfgröße: 17 cm Topf Pflanzenhöhe: ca 30 - 40 cm9,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
VEVOR Gewächshausfolie, 7,3x30,5 m Gewächshaus-Kunststofffolie, 0,15 mm Dicke, transparente Polyethylen-Abdeckung, UV-beständiger Tunnelfolie für Gartenbau, Landwirtschaft und AgrarwirtschaftVEVOR Gewächshausfolie, 7,3x30,5 m Gewächshaus-Kunststofffolie, 0,15 mm Dicke, transparente Polyethylen-Abdeckung, UV-beständiger Tunnelfolie für Gartenbau, Landwirtschaft und Agrarwirtschaft Hochwertiges Polyethylen 6 mil Filmdicke Überlegener UV-Schutz 90 % Lichtdurchlässigkeit Einfache Installation Vielseitige Anwendung Größe: 24 x 100 Fuß / 7,3 x 30,5 m,Lebensdauer: 4 Jahre,Verpackungsgröße: 40,16 x 10,63 x 10,24 Fuß / 12,24 x 3,24 x 3,12 m,Dicke: 6 mil / 0,15 mm,Lichtdurchlässigkeit: 90 %,Material: Polyethylen,Artikelmodellnummer: VV-GHF-24100211,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Pflanzen Erdbeere Pink Wonder Stadt Ernte H ca 20 cm 17 cm TopfErdbeere Pink Wonder Stadt Ernte H ca 20 cm 17 cm Topf Produktnummer: 0684801656 Entdecken Sie die köstliche Erdbeere Pink Wonder aus der Collection der Stadt Ernte - eine einzigartige Kombination aus süßem und saftigem Geschmack sowie eine beeindruckende zartrosa Blüte. Mit ihrer intensiven Form und Größe ist sie ein Highlight auf jedem Teller und lässt sich perfekt in Desserts und als Snack genießen. Doch nicht nur geschmacklich ist diese Erdbeere Pink Wonder ein Highlight - sie steckt auch voller wertvoller Vitamine und Antioxidantien. Und das Beste: Erdbeere Delirose ist ein Dauerblüher, daher trägt diese Sorte den ganzen Sommer Früchte! sonniger bis halbschattiger Standort regelmäßig gießen, Staunässe sowie längere Trockenheit vermeiden regelmäßig mit Obst- & Beerendünger düngen Boden: Pflanzerde Schnitt: Herbst nach Ernte Pflanzzeit: ganzjährig Blütezeit: Mai bis August Blüte: zartrosa Triebe: Mehrtriebig Pflanzenart: Beerenobst Winterhart: ja Mehrjährig: ja Immergrün: nein Topfgröße: 17 cm Topf Pflanzenhöhe: ca 20 - 25 cm9,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Schwendemann, Wilhelm: Bittere Ernte - Die Apfellieferkette in der globalen LandwirtschaftBittere Ernte - Die Apfellieferkette in der globalen Landwirtschaft , Unterrichtseinheit ab Klasse 10 und berufliche Schulen , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Calwer Materialien##, Autoren: Schwendemann, Wilhelm~Breidt, York~Verständig, Sophie, Seitenzahl/Blattzahl: 80, Keyword: Ethik; Gerechtigkeit; Globalisierung; Lieferkette; Unterrichtseinheit; Verantwortung, Fachschema: Ethik / Lehrermaterial, Themenvorschläge~Glaube - Gläubigkeit, Bildungsmedien Fächer: Ethik, Fachkategorie: Schule und Lernen, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 17, Gewicht: 280, Produktform: Kartoniert, Genre: Schule und Lernen,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NutztiereNutztiere , Mehr als eine Frage der Haltung , Vorderradaufhängung & Teile > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240115, Produktform: Kartoniert, Redaktion: Geier, Bernward~Pöpken, Stefanie~Künast, Renate, Seitenzahl/Blattzahl: 261, Abbildungen: mit zahlreichen Fotos, Keyword: Landwirtschaft; Landwirtschaftspolitik; Nutztiere; Nutztierhaltung; Politik; Tierethik; Tierwohl; Umweltspolitik; biologische Landwirtschaft, Fachschema: Agrarwirtschaft~Tierhaltung~Management / Umwelt~Umweltmanagement, Fachkategorie: Umweltmanagement~Naturwissenschaften, allgemein, Warengruppe: HC/Naturwissenschaften/Technik allg., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 164, Höhe: 20, Gewicht: 714, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.